AI 해킹 뉴스만으로 보안주 CRWD·PANW의 매출이나 주가 상승을 결론내릴 수는 없습니다. 취약점의 기술적 위험과 기업의 계약·실적을 분리해 읽어야 합니다.
핵심 요약
- 취약점과 실제 침해를 구분하세요.
- 사건 이전 실적을 수혜 실적으로 읽지 마세요.
- 보안 수요에서 계약·이익·현금으로 이어지는지 확인하세요.
이 글은 공개된 자료를 바탕으로 작성한 일반 정보이며, 개인의 재무상황이나 투자목적을 고려한 투자자문이 아닙니다. 특정 종목의 매수·매도를 권유하거나 수익을 보장하지 않습니다. 투자에는 원금 손실 위험이 있으며, 투자 판단과 그 결과는 투자자 본인에게 귀속됩니다. 자료는 표시된 기준일 이후 달라질 수 있으므로 투자 전 최신 공시와 원문을 확인하시기 바랍니다.
PHP2Shell과 Node2Shell은 무엇이 다른가요?
PHP는 2026년 10월 21일 CVE-2026-109618·109619의 인증 없는 원격 코드 실행 가능성을 수정한 PHP 8.5.12·8.4.27·8.3.36·8.2.35를 공개했습니다. PHP 공지
비개발자라면 웹사이트 뒤에서 요청을 처리하는 엔진과 그 안의 부품을 떠올려 보세요. 외부 입력이 엔진의 실행 과정에 영향을 줄 수 있는지와 실제 침해가 발생했는지를 따로 질문하는 방식입니다.
Node2Shell로 불리는 CVE-2026-111497은 Node.js에 포함된 Brotli 압축해제기의 결함이며, 공격자가 제공한 데이터를 앱이 node:zlib으로 압축해제하는 조건에서 메모리 손상과 원격 코드 실행으로 이어질 수 있습니다. Node.js 공지
Node.js 공식 공지는 이 결함의 보고 기여자로 OpenAI Codex Security의 Khai Tran과 Sylvie Mayer를 명시합니다. 기여자 확인
패치가 나왔는데 실제 악용도 확인됐나요?
PHP는 10월 23일 특정 세션 설정과 실행 중 설정 변경이 겹치는 추가 경로를 안내했고, 26일에는 Brotli 결함을 수정한 Windows 패키지 재빌드를 공개했습니다. 추가 안내
CrowdStrike는 10월 23일 분석에서 PHP2Shell의 성공적인 실제 악용을 자사 관측과 허니팟에서 확인하지 못했다고 밝혔습니다. 회사 분석
이는 해당 회사의 당시 관측 범위이며, 모든 환경이 안전하다는 결론으로 확대하면 안 됩니다. AI의 발견 기여, 공격자의 악용, 방어 도구의 탐지는 각각 따로 평가하세요. 모든 결함을 AI가 단독 발견했다거나 이번 공격이 AI로 실행됐다고 단정하지 않습니다.
악용 미관측을 패치 불필요의 근거로 사용하지 마세요. 운영 담당자에게 적용 버전과 추가 공지 반영 여부를 확인하세요.
CRWD·PANW 실적은 이번 사건의 수혜인가요?
CrowdStrike가 8월 26일 발표한 7월 31일 종료 2027회계연도 2분기 매출은 14.7억달러, 기말 ARR은 58.4억달러였습니다. SEC 제출 실적자료
같은 분기 CrowdStrike의 GAAP 영업손실은 3,320만달러, 영업현금흐름은 5억3,030만달러였습니다. 손익·현금흐름
Palo Alto Networks가 9월 1일 발표한 7월 31일 종료 2026회계연도 4분기 매출은 34.1억달러, NGS ARR은 91억달러였습니다. SEC 제출 실적자료
같은 분기 Palo Alto Networks의 GAAP 영업이익은 1억7,200만달러, 영업현금흐름은 14억달러였습니다. 손익·현금흐름
발표일과 결산일을 대조하면 이번 취약점의 수혜 실적으로 읽을 수 없습니다. ARR도 매출·현금과 한 칸으로 합치지 말고 회사별 정의를 확인하세요.
보안 수요가 이익으로 남는지는 무엇으로 확인하나요?
투자 해석에서는 보안 점검 필요가 유료 계약으로 전환되고, 이후 매출과 현금으로 남는지를 질문해야 합니다. 기존 계약 안에서 대응하거나 패치만으로 지출을 끝내는 경우도 반대 시나리오로 놓아야 합니다. 이는 이번 사건에서 확인한 고객 행동이 아니라 검증할 가설입니다.
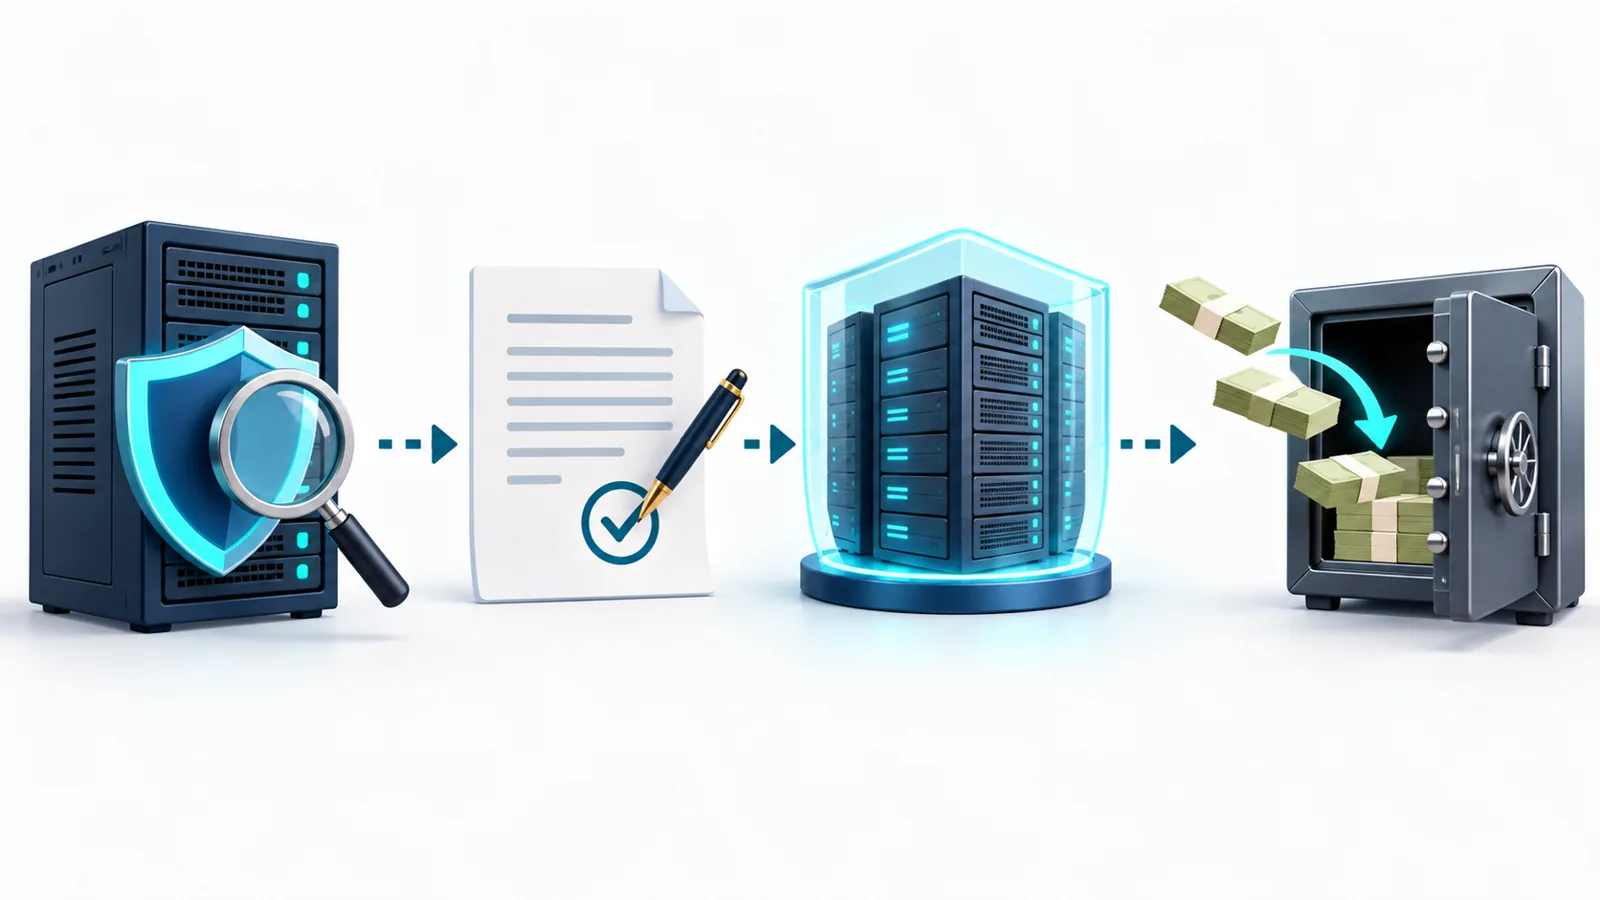
CrowdStrike는 실적자료의 위험요인에 경쟁과 판매주기의 불확실성을, Palo Alto Networks는 경쟁과 구독·지원 매출 인식 지연을 명시합니다. CrowdStrike 위험요인·Palo Alto Networks 위험요인
다음 실적에서는 신규 계약·갱신, ARR, GAAP 이익, 영업현금흐름과 전망의 변경 이유를 함께 확인하세요. 방어용 AI의 개발·운영비와 경쟁에 따른 가격 압박도 질문할 항목입니다. 성장 기대가 이미 주가에 얼마나 반영됐는지는 별도 문제로 남겨야 합니다. 이 글은 실제 주가 반응이나 현재 고평가 여부를 판정하지 않습니다.
AI가 발견했다면 AI 공격이 확인된 건가요?
발견 기여와 공격 실행은 별개로 확인해야 합니다.
두 회사 중 어느 주식이 더 유리한가요?
이 자료만으로 우열을 판단하지 않습니다. 회사별 계약 지표와 비용, 전망의 조건을 먼저 비교하세요.